 Радослав Иванов, експерт по отбрана и сигурност
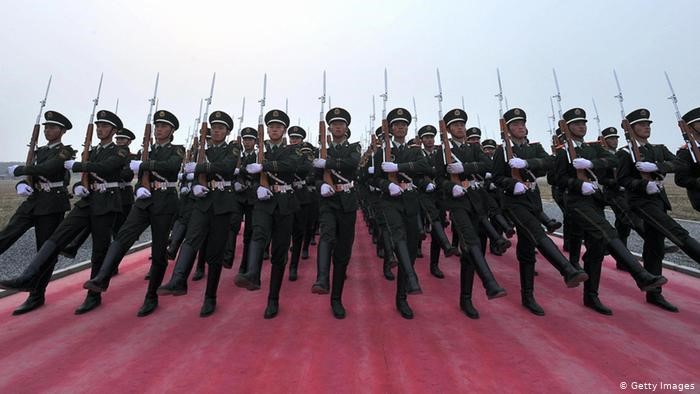
Новата роля на Китай като световна икономическа сила поставя и нови задачи пред армията. Тя се превръща в глобален играч за защита на интересите на страната, включително в световния океан, показва „Бялата книга“ на въоръжените сили.
Новата военна доктрина
Първите анализи на огласените данни показват, че Китай се сбогува със старата си военна доктрина, която вече не отговаря на порасналите амбиции на страната като световна икономическа и търговска сила. Новата военна доктрина преследва глобални цели. Очевидно Пекин изпраща в историята стратегията от времето на Мао Дзедун за народна армия, която със средствата на партизанската война да може да побеждава всеки един враг, дръзнал да нападне страната.
Досега беше позволено да се знае само толкова: Китай поддържа армия с численост от 2 300 000 щика. От няколко дни обаче завесата леко е повдигната – „Бялата книга“ дава конкретни данни за мощта на въоръжените сили.
Новата роля на Китай като световна икономическа сила поставя и нови задачи пред армията. Тя се превръща в глобален играч за защита на интересите на страната, включително в световния океан, показва „Бялата книга“ на въоръжените сили.
За първи път Народната освободителната армия, както официално се наричат китайските въоръжени сили, посочва данни не само за числеността, но и за отделните войскови подразделения на сухопътните, морските и военновъздушните си части. При това съвсем не става въпрос само за сухи цифри, а предимно за цели и задачи пред армията.
Според новите данни Китай разполага с 850 000 души сухопътни части, в трите морски флота на страната служат 235 000 офицери и матроси, а военновъздушните сили разполагат с персонал от 398 000 военнослужещи. Към това се прибавят и около 800 000 души на служба в три други военни подразделения – стратегическите ракетни войски, отговарящи за конвенционалните и ядрените ракетни арсенали на Китай, военната полиция и въоръжените военизирани милиции.
Китайската армия има втория по големина военен бюджет в света
От представената наскоро от военен говорител в Пекин „Бяла книга“ става ясно още какви цели и задачи трябва да изпълнява тази най-голяма в света армия: да защитава интересите на Китай не само вътре в страната, но и в света и най-вече в световния океан. В документа се говори за „нова обстановка в света, нови предизвикателства и задачи по осигуряването националното единство и интегритет, както и защитата на всички интереси, свързани с развитието на страната“.
Първите анализи на огласените данни показват, че Китай се сбогува със старата си военна доктрина, която вече не отговаря на порасналите амбиции на страната като световна икономическа и търговска сила. Новата военна доктрина преследва глобални цели. Очевидно Пекин изпраща в историята стратегията от времето на Мао Дзедун за народна армия, която със средствата на партизанската война да може да побеждава всеки един враг, дръзнал да нападне страната.
ЛЪЖАТА: Всичко в името на мира
За изпълнението на новите глобални задачи китайските въоръжени сили се нуждаят от нова концепция и модерна стратегия за превантивна отбрана. Модернизиращата се Народна освободителна армия разполага с втория по големина военен бюджет в света и наред със стратегическите ракетни войски особена важност придобиват създаването на модерни и дееспособни морски флот и военновъздушните сили със самолетоносачи, подводници, невидими бомбардировачи и самолети-цистерни за презареждане с гориво във въздуха. Новите ключови думи за модернизирането на армията са дигитализация и информационни технологии.
При представянето на „Бялата книга“, съдържаща 40 страници, представител на Генералния щаб на армията подчерта изрично, че Китай преследва само мирни цели. Военноморският флот, с централно място в новата военна доктрина на Пекин, няма хегемонистични стремежи и няма да води експанзионистична политика. Доказателство за това е и фактът, че Китай не поддържа свои военноморски бази в други райони на света.
С повече от половината от нейните 1, 4 милиарда души онлайн, най-гъсто населената страна в света е дом на множество кибершпиони и хакери. Всъщност Китай вероятно е откраднал повече тайни от бизнеса и правителствата, отколкото всяка друга страна.
Прикритият шпионаж е основната китайска киберзаплаха за САЩ Докато от време на време идват разрушителни кибератаки от Китай, онези, които причиняват явни щети, като унищожаване на данни или причиняване на прекъсвания на електрозахранването, са по-чести от другите най-големи държавни заплахи – Русия, Иран и Северна Корея.
Но китайската киберагресия към САЩ се развива. Преди техният шпионаж да се превърне в сериозна заплаха, китайските хакери провеждаха разрушителни кибератаки срещу САЩ и други страни.
Хакерите се обединяват
Китайските хакери бяха сред първите, които се събраха в защита на страната си. Първата им операция срещу САЩ настъпила през 1999 г. по време на косовския конфликт, когато САЩ неволно бомбардираха китайското посолство в Белград, убивайки трима китайски репортери. Патриотичните хакери поставиха послания, изобличаващи „бруталните действия на НАТО” на няколко уебсайта на правителството на САЩ.
Китайските хакери отново удариха САЩ през 2001 г., след като китайски изтребител се сблъска с американски разузнавателен самолет. Сблъсъкът във въздуха уби китайския пилот и доведе до принудително кацане и задържане на американския екипаж. Както китайските, така и американските хакери отговориха с разрушителни кибератаки, като китайските хакери нарушиха хиляди американски уебсайтове, включително сайта на Белия дом.
Това, което е особено важно за този инцидент, е това, което се случи след това. Китайският вестник „Комунистическата партия“ публикува статия, в която отхвърля атаката срещу Белия дом. Вестникът го нарича, а другите атаки – „интернет тероризъм“ и „непростими актове, нарушаващи закона“. На годишнината от инцидента през 2002 г. правителството поиска от китайски хакери да се откажат от по-нататъшни атаки срещу сайтове, базирани в САЩ. Те изпълниха.
Това беше последната голяма кибератака от китайски патриотични хакери срещу САЩ. Докато Русия оправдава, ако не я окуражава или дори спонсорира своите патриотични хакери, Китай пое позиция срещу този вид дейност, поне що се отнася до американските сайтове.
Вътрешните цели
В допълнение към овладяването на патриотичните си хакери, Китай изглежда се въздържа от провеждане на кибератаки, които причиняват явни щети на критичната инфраструктура в други страни, както направиха руснаците към електрическата мрежа на Украйна. Тя обаче използва разрушителни кибератаки, за да подпомогне прилагането на цензурни политики в рамките на собствените си граници.
„Голямата защитна стена“ на китайското правителство поддържа интернет потребителите в Китай от достъп до цензурирани чужди сайтове като тези, които защитават автономията на Тибет. Трафикът на потребителите се филтрира въз основа на имена на домейни, интернет адреси и ключови думи в уеб адресите.
Китайски хакери също използваха атаки с отказ на услуга, за да задържат временно сайтове, чиято дейност правителството иска да блокира. Тези атаки надхвърлят целевите сървъри с голям обем дейност, като по този начин не позволяват на другите да използват сайтовете и често избиват сървърите офлайн.
Още през 1999 г. правителството стартира DoS атаки срещу чужди сайтове, свързани с Фалун Гонг, духовно движение, забранено в Китай. След това през 2011 г. китайска военна телевизионна програма показа софтуерни инструменти, използвани при евентуални кибератаки срещу сайтове на Фалун Гонг в САЩ. Инструментите бяха разработени от Електротехническия университет на китайските въоръжени сили, Народна освободителна армия.
Съвсем наскоро САЩ и други чуждестранни потребители, посещаващи сайтове, изпълняващи софтуер за анализ от китайския доставчик на търсещи машини Baidu, неволно качиха на компютрите си злонамерен софтуер. Зловредният код беше инжектиран в трафик, който се връщаше на потребителите от устройство, свързано с Great Firewall. След това зловредният софтуер стартира DDoS атаки срещу GreatFire.org, сайт, който помага на китайските потребители да избегнат цензурата, и изданието на китайския език на The New York Times.
Шпионажът на преден план
Интересът на Китай към кибершпионажа е очевиден: поредица от киберакции, които американските следователи с кодово име Titan Rain (Титаниев дъжд) бяха проследени до компютрите в Южен Китай. Хакерите, за които някои смятат, че са от китайската армия, са нахлули и откраднали чувствителни данни от компютри на американското министерство на отбраната, отбранителни контрактори и други правителствени агенции.
Titan Rain е последван от необмислени шпионски инциденти, които произхождат от Китай и са получили кодови имена като „Византийски Хадес“, GhostNet и Aurora. Крадците преследват широка гама от данни.
Те откраднаха интелектуалната собственост, включително изходния код на „Гугъл“ и дизайна на оръжейните системи. Те взеха държавни тайни, включително потребителски имена и пароли. И те компрометират данните, свързани с китайските активисти за правата на човека, включително техните имейл съобщения. Обикновено навлизанията започват с фишинг с копие.
През 2013 г. американската фирма за киберразузнаване „Мандиан“, която сега е част от FireEye, публикува забележителен доклад за китайска шпионска група, наречена „Разширяваща се постоянна заплаха 1” (АРТ1). Според доклада от 2006 г. насам APT1 са откраднали стотици терабайта данни от най-малко 141 организации.
Докладът на „Мандиан“ дава подробности за операциите и предоставя доказателства, свързващи тези кражби с блок 61398 на Народна освободителна армия – и назначава петима офицери. Това беше първият път, когато някоя охранителна фирма публично оповестяваше данни, свързващи кибероперациите срещу САЩ с чуждо правителство. През 2014 г. САЩ повдигнаха обвинения срещу петте китайски офицери за компютърни хакерства и икономически шпионаж.
„Мандиан“ описва APT1 като „една от повече от 20 групи от АПТ с произход от Китай”. Много от тях се смятат за свързани с правителството. Доклад от неправителствения институт за критична инфраструктурна технология описва 15 спонсорирани от държавата модерни устойчиви групи за заплахи, включително APT1 и две други, свързани с PLA единици. Докладът не идентифицира спонсорите за останалите групи.
Петгодишният план
Според института, шпионажът на Китай подкрепя тринадесетия петилетен план на страната (обхващащ годините от 2016 до 2020 г.), който изисква технологични иновации и социално-икономически реформи. Целта е „новаторски, координиран, зелен, отворен и приобщаващ растеж“. В доклада на ICIT се казва, че по-голямата част от технологията, необходима за реализиране на плана, вероятно ще бъде придобита чрез кражба на търговски тайни от компании в други страни.
В доклада си за глобалната заплаха за 2015 г. американската фирма за киберразузнаване CrowdStrike идентифицира десетки китайски противници, насочени към бизнес секторите, които са ключови за петгодишния план. Тя установи, че само 28 групи отиват след отбраната и правоприлагащите системи. Други сектори, жертви в световен мащаб, включват енергетика, транспорт, правителство, технологии, здравеопазване, финанси, телекомуникации, медии, производство и селско стопанство.
Кражбата на Китай на военни и търговски тайни е била толкова необуздана, че редакционните карикатуристи Джеф Паркър и Дейв Гранлунд го описват като „китайско изнасяне“.
През септември 2015 г. президентът Обама се срещна с китайския президент Си Дзинпин, за да разгледа редица въпроси, засягащи двете страни. Що се отнася до икономическия шпионаж, те се съгласиха, че правителствата им няма да провеждат или съзнателно подкрепят кражбата на бизнес тайни с кибернетична поддръжка, която би осигурила конкурентно предимство на търговските им сектори. Те не са се съгласили да ограничат шпионажа на правителството, практика, която държавите обикновено считат за честна игра.
Кибернетичната заплаха за САЩ и ЕС от Китай е предимно на шпионаж и се увеличава всеки ден. Компаниите и държавите трябва да внимават да не губят данните си не само за Китай, но и за всяка държава или група, които искат да се възползват от американските търговски тайни и други чувствителни данни. Това изисква да се изпревари кривата на киберсигурността.


